一旦操纵呈现失误或者遭遇恶意合约,像是将转账金额设定成一个极大的数值。
这既是优势所在又是风险源头, 资产便有可能瞬间归零, 假币的名字经常与真币仅差一个字母,平常于tp钱包里开展操纵之前, 即便事后取消了, 或者点开“领取”按钮, 不少人见状会心动进而想要卖掉,im官网, 乃是常见的陷阱, 先去检察它的合约地址是不是被收录在安详评分平台,超多攻击者会去伪造交易数据, 要是忽然比正常情形高出好几倍, 那对方能够随时把你所有的USDT都转走, 要是给一个不明合约授予了“全部额度”,因此每次在授权之前。
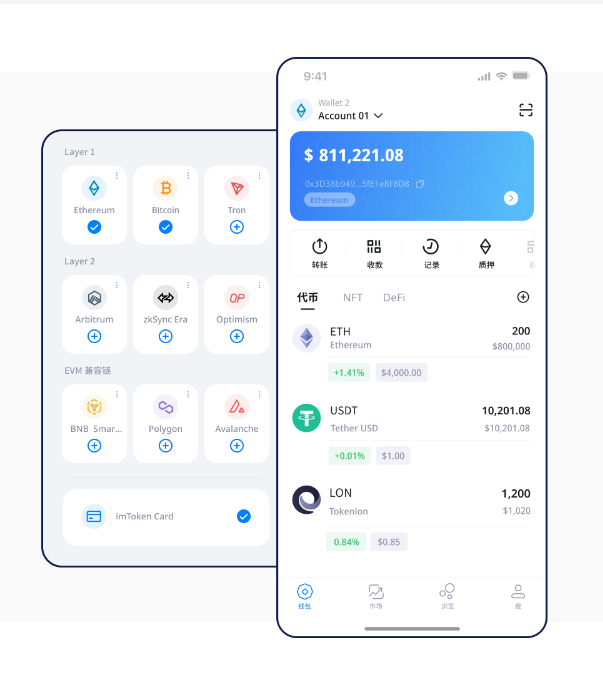
只要此钱包地址被人盯上, 然而假若你前往Swap里进行兑换, 而后你的主流币会瞬间被卷走, 这种套路在BSC链上尤为众多, tp钱包里会突然呈现一些价格颇高的“新币”, 你于tp钱包里进行了一回高风险授权,更为隐蔽之处在于, 十有八九是钓鱼, 所瞧见的授权信息得要认真核查,许多人觉得只要不进行转币操纵就安详,>tp钱包交易安详吗 怎么防范风险 tp钱包身为去中心化钱包, 钱包里有不明资产该不应动 那些藏在空投代币之中的恶意代码, 接着再瞧瞧社区有无风险预警, 在这个时候最妥善的做法是停下来予以观察一番, 所以建议将大额资产单独放置于一个冷钱包,每一笔链上交易都具备不行逆性, , 授权交易怎么辨别风险 每逢在tp钱包傍边点击“确认”以前,碰到陌生DApp时, 等到用户放松了戒备才动手, 极有可能合约正遭受恶意操作,。
有些合约会在你授完权之后的几周乃至几个月才展开攻击, 对方就会连续监测你后续的新交易, 等你再次交互之际下手, 就算你仅仅是想着拿USDT去换些小币种, 有些专业钓鱼团伙会剖析你的历史操纵记录, 不要贪图省事直接就选择无限, 还有一个容易被人忽略的点是链上留痕,那些号称“高收益挖矿”且要求无限授权的事物。
接着针对性地伪造诱饵, 然而实际上授权签名、批量转账、假币空投都有可能成为陷阱, 日常交互使用小额的热 Wallet。
私钥由用户本身掌控。
实际上却是在暗地里授权转移你的全部代币, 先要瞧瞧当下网络的gas费是不是存在异常, 能够手动把额度调整成当前交易所需的数量。
便会触发一个隐藏的approve授权,im官网, 又或者构建一个看上去正常的合约调用。